Ada satu momen yang bikin tim produk sebuah startup fintech tahap awal di Jakarta akhirnya duduk bareng dan mempertanyakan ulang tools rapat mereka. Ceritanya sederhana: rapat review dengan calon investor, host sudah menekan tombol "mute all", tapi beberapa detik kemudian salah satu peserta malah balik bicara — mic-nya menyala lagi tanpa host melakukan apa-apa. Bukan sekali dua kali kejadian serupa terjadi, dan itu yang bikin mereka mulai curiga: jangan-jangan kontrol host di platform yang mereka pakai selama ini cuma ilusi.
Ketika Tombol Admin Ternyata Cuma Formalitas
Setelah ditelusuri lebih jauh oleh tim engineering internal, masalahnya bukan soal koneksi internet atau human error. Banyak layanan video call populer memang mendesain kontrol host sebagai sinyal permintaan ke aplikasi klien peserta, bukan perintah yang benar-benar ditegakkan di level server. Artinya, tombol "mute all" itu pada dasarnya cuma mengirim pesan "tolong matikan mic kamu sendiri" ke perangkat masing-masing peserta. Kalau klien di sisi peserta tidak patuh — entah karena bug, versi aplikasi berbeda, atau modifikasi tertentu — mic bisa kembali aktif kapan saja tanpa host tahu.
Kejadian lain yang bikin tim ini makin waswas: seorang peserta yang sudah dikeluarkan dari rapat ternyata bisa masuk lagi hanya dengan membuka ulang link yang sama, karena fitur "kunci ruang" di platform mereka ternyata juga hanya bekerja di sisi tampilan, bukan benar-benar memblokir akses baru di server. Untuk rapat internal biasa mungkin tidak masalah. Tapi untuk rapat yang melibatkan data sensitif atau pembahasan strategi, celah semacam ini jadi risiko yang tidak bisa dianggap remeh.
Mencari Arsitektur yang Kontrolnya Benar-Benar Ditegakkan
Dari situ, tim IT startup tersebut mulai membandingkan opsi video conference yang bisa dipasang sendiri di server kantor, bukan menyewa layanan pihak ketiga. Alasannya dua: pertama, mereka ingin data rapat dan rekaman tidak nyangkut di server vendor luar; kedua, mereka butuh kepastian bahwa perintah host benar-benar dieksekusi, bukan sekadar permintaan sopan yang bisa diabaikan klien.
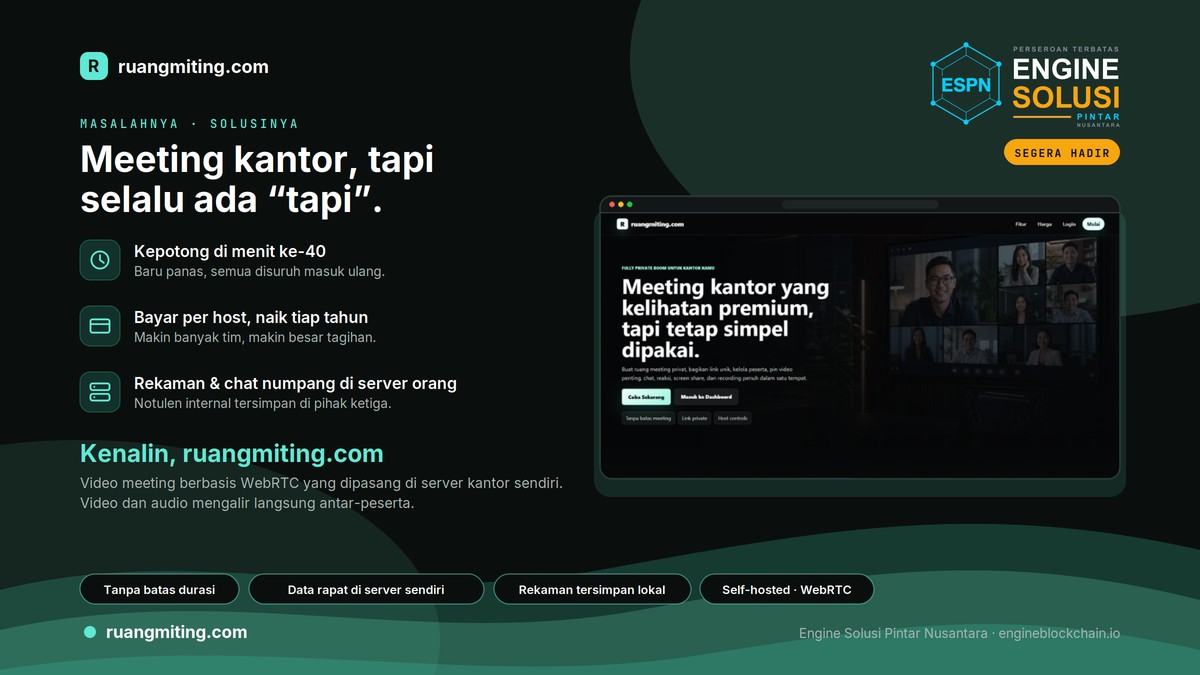
Salah satu yang mereka temukan dalam proses riset adalah Ruangmiting, platform video meeting berbasis WebRTC yang sedang disiapkan untuk diluncurkan oleh PT Engine Solusi Pintar Nusantara (ESPN), perusahaan teknologi asal Kabupaten Badung, Bali. Produk ini memang belum resmi dirilis ke publik — statusnya masih pra-rilis — tapi informasi persiapannya sudah bisa dipantau lewat situs resmi perusahaan, sementara domain yang disiapkan untuk layanannya sendiri adalah ruangmiting.com.
Yang menarik perhatian tim ini bukan cuma soal video-audio yang mengalir langsung antar-peserta secara peer-to-peer tanpa transit di server pihak ketiga, tapi juga cara Ruangmiting merancang kontrol host. Setiap perintah host — mute per orang atau semua sekaligus, mematikan kamera peserta, mengeluarkan peserta, mengunci ruang, sampai pin video yang berlaku serentak untuk semua — diverifikasi ulang di server, bukan cuma tombol yang disembunyikan di tampilan. Ada juga penyaring perintah duplikat selama 30 detik, jadi kalau host tidak sengaja menekan tombol yang sama berkali-kali, sistem tidak akan mengeksekusinya berulang.
Bedanya di Mana, Sih?
| Aspek | Tombol UI Biasa | Kontrol Tervalidasi Server |
|---|---|---|
| Eksekusi mute all | Sinyal ke klien, bisa diabaikan | Dieksekusi dan diverifikasi di server |
| Kunci ruang | Hanya tampilan, akses baru bisa lolos | Akses baru benar-benar ditolak di server |
| Perintah berulang tidak sengaja | Bisa terkirim berkali-kali | Disaring dalam jeda 30 detik |
Perbedaan ini kelihatan sepele di atas kertas, tapi dalam praktiknya menentukan apakah host benar-benar punya kendali penuh atas jalannya rapat atau cuma merasa punya kendali.
Bagaimana Alurnya Nanti Dipakai
Cara pakainya sendiri dirancang sederhana, tiga langkah: host membuat ruang dengan mengetik judul, lalu sistem otomatis membuat kode unik 8 karakter; link ruang dibagikan ke tim; peserta tinggal login dan langsung masuk. Sebelum benar-benar masuk, ada layar persiapan berisi pratinjau kamera, meter mikrofon yang bergerak realtime, tes speaker, dan perangkat yang diingat sistem — jadi tidak perlu mengatur ulang setting setiap kali join.
Di dalam ruang, tersedia tampilan sorot dan grid, chat yang tersimpan selama sesi, reaksi emoji, screen share, pin sampai 3 video, serta indikator kualitas sinyal. Karena tanpa batas durasi dan tanpa batas jumlah meeting, tim yang tadinya harus membuat ulang link setiap 40 menit — kebiasaan yang sudah jadi semacam ritual menyebalkan di banyak kantor — tidak perlu lagi melakukannya.
Untuk rapat yang perlu didokumentasikan, rekaman merekam seluruh grid peserta, bukan cuma satu orang, dengan resolusi 1280×720 pada 30 fps, format .webm berkodek VP9 dan Opus. File langsung terunduh ke komputer perekam, tidak pernah dikirim ke server mana pun, lengkap dengan judul meeting, tanggal, dan nameplate tiap peserta. Susunan gridnya juga otomatis menyesuaikan jumlah peserta: satu kolom untuk satu orang, dua kolom untuk 2-4 peserta, tiga kolom untuk lima orang ke atas, sementara layar yang dibagikan tetap tampil utuh tanpa terpotong.
Soal Keamanan yang Jadi Pertimbangan Utama
Bagi tim fintech tadi, aspek keamanan jelas jadi prioritas. Masuk ruang wajib login dan memakai link unik, password disimpan dengan bcrypt cost factor 12, dan seluruh media dienkripsi dengan DTLS-SRTP — yang memang jadi bawaan wajib dari standar WebRTC itu sendiri, bukan fitur tambahan yang bisa dimatikan. Ditambah rencana infrastruktur yang berjalan di server dalam negeri, kombinasi ini yang membuat mereka merasa lebih tenang membahas hal-hal sensitif lewat video call.
Catatan dari Proses yang Masih Berjalan
Perlu digarisbawahi, semua yang dibahas di atas masih berupa persiapan menuju peluncuran, belum bisa dipakai publik hari ini. Tim startup tersebut pun baru sebatas memantau perkembangannya dan menyiapkan rencana migrasi bertahap begitu Ruangmiting resmi tersedia — bukan langsung memindahkan seluruh rapat harian dalam semalam. Sebagai ilustrasi kasar saja, kalau workflow baru ini berjalan sesuai rencana, mereka memperkirakan akan lebih jarang menemui insiden mic yang menyala sendiri atau peserta "hantu" yang balik masuk setelah dikeluarkan — meski ini baru ekspektasi, bukan hasil yang sudah teruji nyata.
Yang jelas, kasus ini menggambarkan satu hal yang sering luput dari pembahasan soal video conference: masalahnya bukan cuma soal fitur apa yang ada di layar, tapi apakah fitur itu benar-benar ditegakkan di balik layar. Buat startup dan tim produk yang sudah lelah dengan rapat yang terputus mendadak atau kontrol host yang bocor, pendekatan self-hosted dengan verifikasi di server seperti yang sedang disiapkan Ruangmiting layak dipantau perkembangannya.